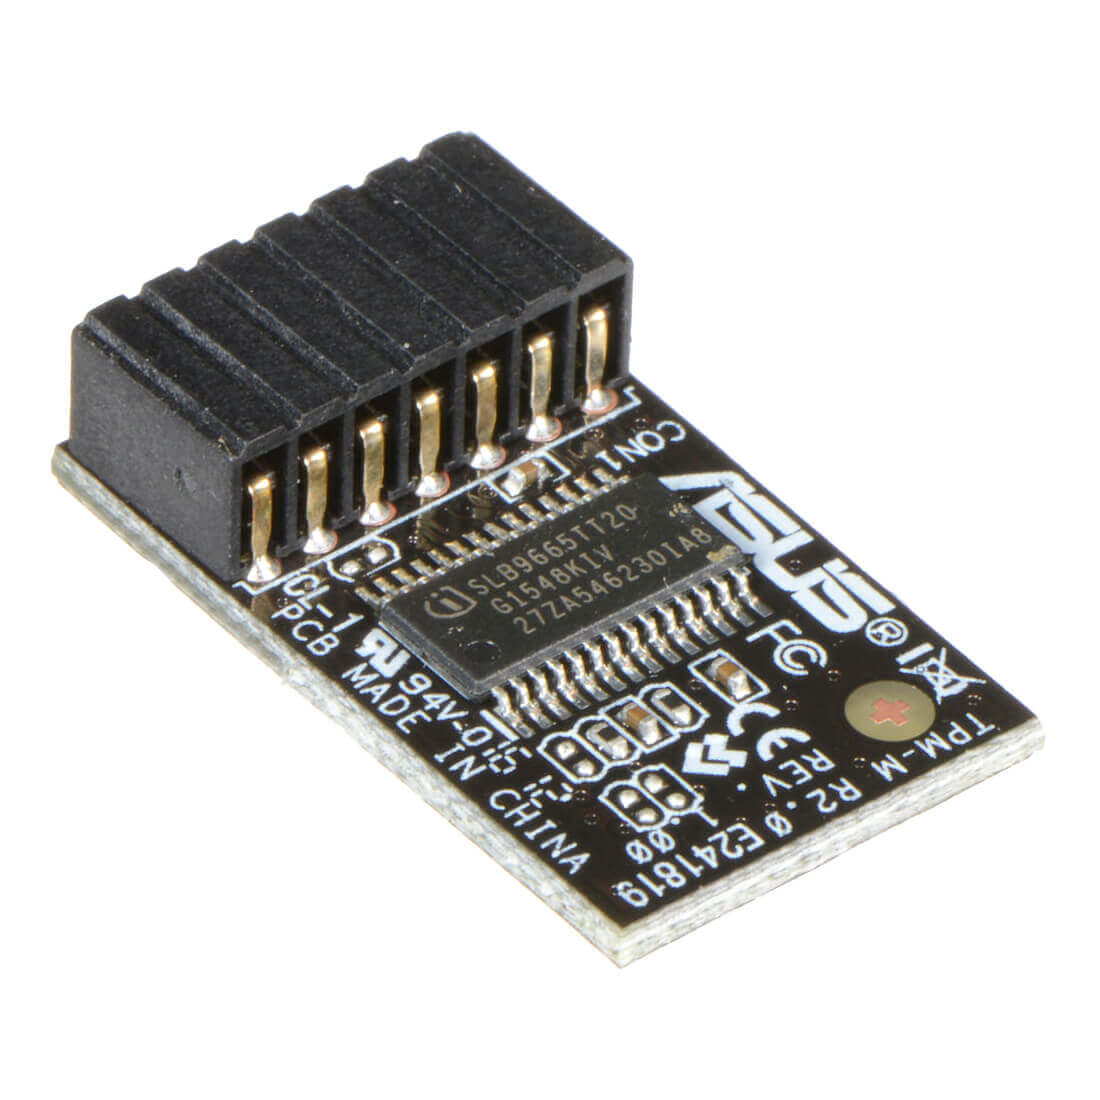
TPM
表示“Trusted Platform Module”。
TPM 是一种支持基于硬件的安全功能的技术。它需要一个独立于主 CPU 的“加密处理器”,专门用于安全目的。
TPM 芯片的一些功能包括:
TPM 是一种小型芯片,通常焊接在计算机的主板上。它具有一个唯一 ID,也称为背书密钥(EK),且无法更改。由于该密钥不可更改并且与主板绑定,因此可以可靠地验证设备身份。但是,在启用了 TPM 的系统中更换主板,可能需要重新格式化启动磁盘。
TPM 2.0
Windows 11 要求计算机支持 TPM 2.0 和 安全启动。这两项技术协同工作,可防止未经验证的软件在启动过程中加载。与之前的标准相比,TPM 2.0 提供了多项安全改进,包括:
- 支持 SHA-256 哈希算法
- 支持更新的哈希算法(TPM 1.2 仅支持 RSA 和 SHA-1)
- 更一致的“锁定策略”,在操作系统级别定义
- 单一半导体封装(TPM 1.2 硬件可能使用分立元件)
大多数 2015 年之后开发的 Windows 电脑都配备 TPM 2.0 芯片,并且需要 UEFI 固件。如果 TPM 2.0 未默认启用,则可能可以在 UEFI 界面中将其启用。
 测试你的知识