Phishing
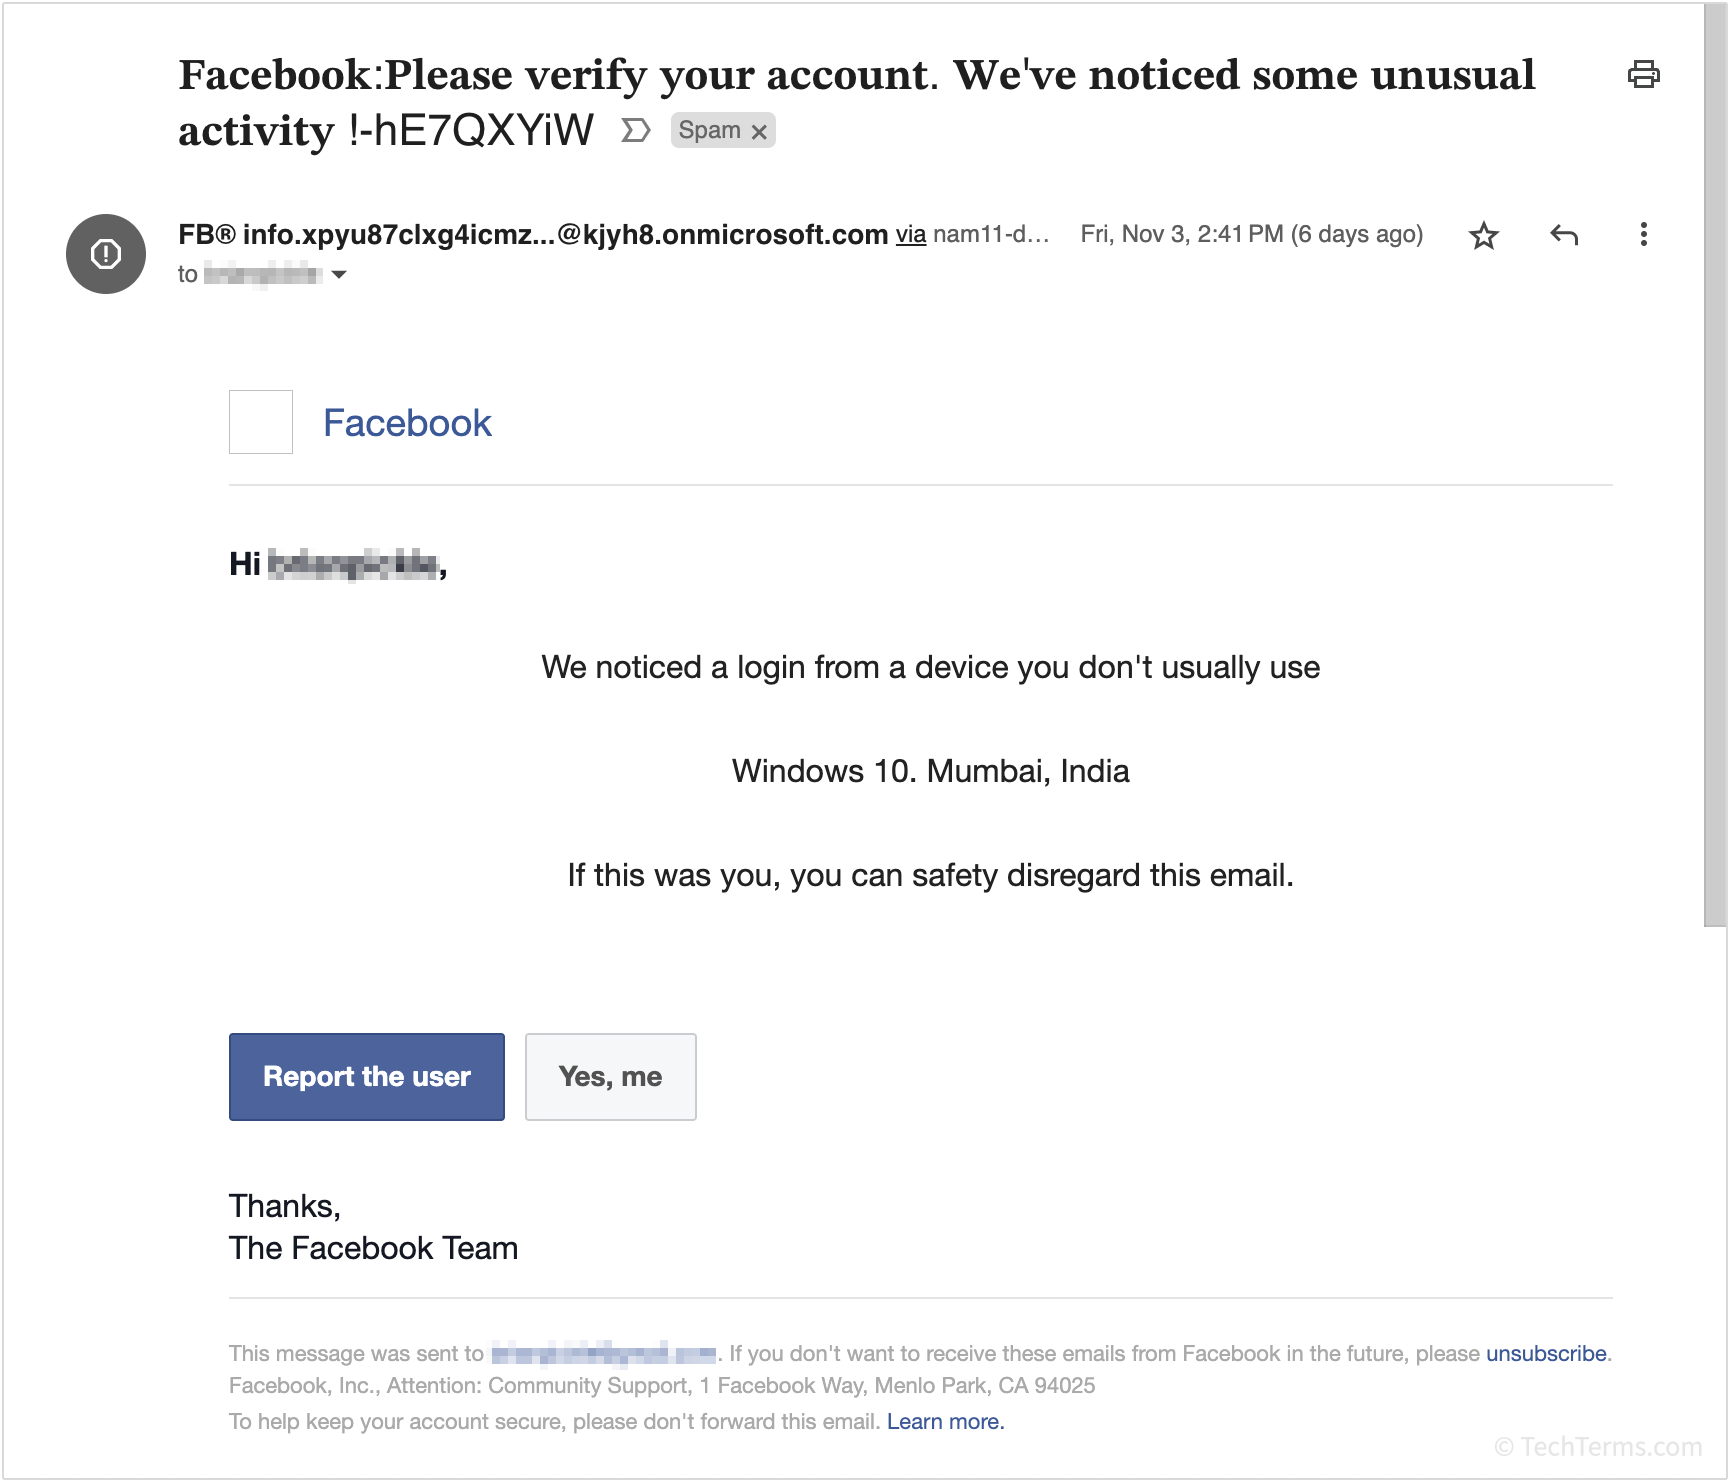
Phishing é um ataque de engenharia social que tenta induzir as vítimas a revelar informações pessoais, financeiras ou de segurança. Uma tentativa de phishing consiste em uma mensagem de e-mail que parece ser de uma empresa (como Microsoft, PayPal ou uma instituição bancária) e pede que a vítima atualize ou confirme informações pessoais no site da empresa. No entanto, um link dentro da mensagem de e-mail na verdade envia a vítima para um site fraudulento que imita o site legítimo. Quando a vítima insere seu nome de usuário, senha, número do cartão de crédito ou outras informações pessoais em um formulário no site, essas informações são enviadas aos golpistas que administram o site.
Os golpistas podem usar ataques de phishing com vários objetivos. Muitas vezes, eles buscam as informações financeiras da vítima, como o número do cartão de crédito ou os dados da conta bancária. Eles também podem querer assumir o controle da conta da vítima em um site específico. Por exemplo, ao roubar o login de e-mail da vítima, eles podem acessar a caixa de entrada para encontrar mais informações pessoais ou enviar mensagens fingindo ser a vítima para aplicar golpes em outras pessoas. Os golpistas também podem querer o nome de usuário e a senha da vítima em um site para tentar a mesma combinação em outros lugares. Ataques de phishing direcionados, chamados de spear phishing, tentam induzir funcionários específicos a enviar credenciais que permitem aos invasores acessar a rede interna de uma empresa.
Identificando uma tentativa de phishing
Embora muitas mensagens de phishing pareçam convincentes, há alguns sinais comuns que você pode observar. Você pode verificar o campo De da mensagem para ver o domínio de onde o e-mail foi enviado. Você também pode examinar os hiperlinks para ver para onde eles enviam você — esses links geralmente se parecem com a URL real da empresa, mas incluem um erro sutil de ortografia ou um subdomínio enganoso (por exemplo, http://www.microsoft.login-info.com). Os links também podem apontar diretamente para um endereço IP, em vez de um nome de domínio. O conteúdo do e-mail pode conter erros de ortografia e gramaticais, e muitas vezes é escrito com um senso de urgência para fazer você agir rapidamente e sem pensar.
Se você tiver qualquer dúvida sobre a legitimidade de um e-mail, não siga links nem insira informações pessoais. Em vez disso, você pode digitar diretamente a URL correta do site e entrar como faria normalmente para verificar se o sistema pede que você atualize suas informações. Por fim, você não deve reutilizar a mesma combinação de nome de usuário e senha em vários sites. Se você for vítima de um ataque de phishing, isso impede que os golpistas acessem outras contas.
 Teste seus conhecimentos